DSGVO-konformer Kundenservice: Diese Sofortmaßnahmen zählen
Machen Sie jetzt Ihren Kundenservice DSGVO konform mit fünf sofort umsetzbaren Maßnahmen für AVV, Betroffenenanfragen, Zugriffsschutz und Löschung.
Wer heute DSGVO-konforme Kundenservice-Prozesse aufbauen will, braucht fünf Dinge sofort: eine dokumentierte Rechtsgrundlage für jede Datenverarbeitung, einen geprüften Auftragsverarbeitungsvertrag mit jedem Helpdesk-Anbieter, einen funktionierenden Prozess für Betroffenenanfragen innerhalb der in der DSGVO vorgesehenen Frist von üblicherweise einem Monat, Zugriffsschutz mit Verschlüsselung und Rollenrechten sowie ein Löschkonzept, das Aufbewahrungsfristen tatsächlich durchsetzt. Alles andere baut auf diesen fünf Säulen auf.
Kurz gesagt:
- Support-Tools müssen mindestens eine dokumentierte Rechtsgrundlage, einen geprüften Auftragsverarbeitungsvertrag und ein funktionierendes Betroffenenanfragen-Management innerhalb eines Monats nachweisen.
- Es ist entscheidend, alle Daten auf das notwendige Minimum zu beschränken, klare Löschfristen festzulegen und diese im Löschkonzept schriftlich zu dokumentieren.
- Bei Vendoren und Cloud-Diensten sind umfassende AVV-Checklisten sowie die Überprüfung der Hosting-Standorte, Datenübertragungswege und Subunternehmer erforderlich.
- Technische Schutzmaßnahmen wie Zugriffskontrolle, Verschlüsselung und regelmäßige Prüfungen der Zugriffsrechte sind im Alltag umsetzbar und verpflichtend im Meldefall bei Datenpannen.
- Der Einsatz von KI im Support ist nur bei geringem Risiko unkritisch, bei automatisierten Entscheidungen über Forderungen oder rechtliche Fragen sind stets menschliche Kontrollen notwendig.
Kompakte Kontrollliste: Sofort-Prüfungen und Prioritäten
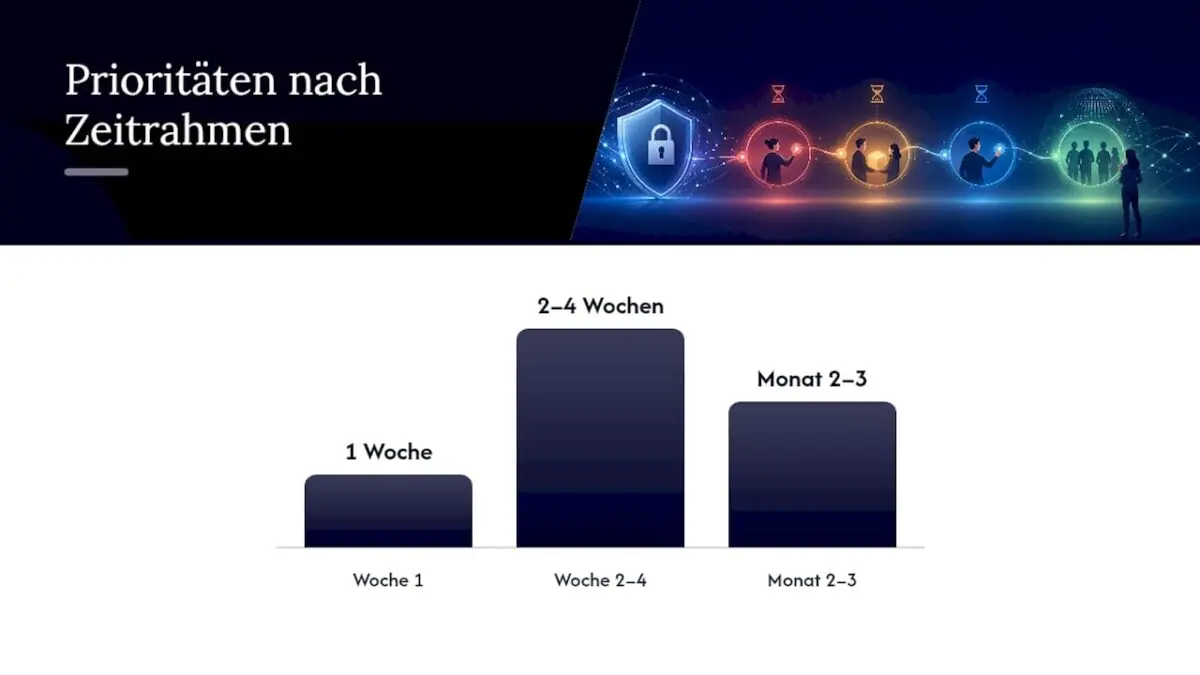
Nicht jede Baustelle ist gleich dringend. Manche Lücken lassen sich in einer Woche schließen, andere brauchen einen Quartalsplan. Diese Priorisierung hat sich in der Praxis bewährt:
- Woche 1: Hosting-Standorte aller Support-Tools prüfen, bestehende AVV sichten, Zugriffsrechte im CRM stichprobenartig kontrollieren.
- Woche 2 bis 4: Fehlende AVV nachverhandeln, Kanal-Sichtung durchführen (welche Daten laufen über WhatsApp, Chat, E-Mail?), SAR-Prozess dokumentieren.
- Monat 2 bis 3: Löschkonzept implementieren, Schulungen durchführen, DSFA für risikoreiche Prozesse wie KI-gestützte Ticketanalyse erstellen.
Verantwortlich ist meist der Datenschutzbeauftragte, doch die Umsetzung gelingt nur mit IT und Serviceleitung gemeinsam.
Profi-Tipp: Beginnen Sie mit einer einfachen Tabelle, die jeden Kundenservice-Kanal einem Verarbeitungszweck zuordnet. Diese eine Übersicht deckt oft schon die Hälfte der Compliance-Lücken auf, bevor Sie überhaupt einen Berater beauftragen.
Rechtsgrundlagen und Consent im Support: Wann welche Regel greift
Nicht jede Kundenanfrage braucht eine Einwilligung. Die DSGVO kennt mehrere Rechtsgrundlagen nach Artikel 6, und im Kundenservice kommen meist drei davon zum Einsatz. Ein Support-Ticket zur Rechnungsklärung stützt sich auf Vertragserfüllung, denn die Datenverarbeitung ist notwendig, um die vertragliche Leistung zu erbringen. Ein Anruf zur Produktverbesserung oder eine interne Qualitätsauswertung von Gesprächen läuft dagegen meist über berechtigtes Interesse, sofern die Interessen des Kunden nicht überwiegen. Marketing-Nachfassaktionen nach einem Support-Kontakt brauchen fast immer eine ausdrückliche Einwilligung.
Praktisch heißt das für Ihre Kanal-Hinweise:
- Chat-Widget: „Wir verarbeiten Ihre Angaben zur Bearbeitung Ihrer Anfrage. Details in unserer Datenschutzerklärung.“
- Telefonsupport bei Aufzeichnung: „Dieses Gespräch wird zu Qualitätszwecken aufgezeichnet. Sie können das jederzeit ablehnen.“
- WhatsApp-Support: klarer Hinweis auf Drittlandübermittlung, bevor der Chat startet.
Dokumentieren Sie jede Rechtsgrundlage im Verarbeitungsverzeichnis, nicht erst, wenn die Aufsichtsbehörde fragt.
Betroffenenrechte im Support: SAR-Prozess und Fristen
Auskunfts-, Löschungs- und Portabilitätsanfragen sind im Kundenservice Alltag, werden aber oft improvisiert bearbeitet. Ein belastbarer Prozess sieht so aus:
- Identitätsprüfung: Anfrage eindeutig einer bestehenden Kundin oder einem Kunden zuordnen, ohne unnötige zusätzliche Daten zu verlangen.
- Datenfindung: Alle Systeme durchsuchen, in denen personenbezogene Daten liegen könnten, vom Ticketsystem bis zum CRM und den Chatprotokollen.
- Export oder Löschung: Daten in einem gängigen, maschinenlesbaren Format bereitstellen oder vollständig entfernen, inklusive Backups nach Ablauf der Aufbewahrungsfrist.
- Dokumentation: Bearbeitungsschritte und Zeitpunkt festhalten, falls die Anfrage später geprüft wird.
Organisationen müssen Betroffenenanfragen in der Regel innerhalb eines Monats beantworten, eine Verlängerung um bis zu zwei weitere Monate ist bei komplexen Fällen möglich. Ihr Helpdesk sollte deshalb Exportfunktionen und Audit-Logs mitbringen, sonst wird jede Anfrage zur Handarbeit.
Datenminimierung und Löschkonzept: Was ins Ticket gehört
Viele Ticketsysteme sammeln mehr Daten, als für die Bearbeitung nötig sind. Das erhöht das Risiko bei jedem Sicherheitsvorfall, ohne echten Nutzen zu bringen. Eine klare Feldkategorisierung schafft Ordnung:
- Unbedingt nötig: Name, Kontaktkanal, Anliegen, Bestell- oder Vertragsnummer.
- Optional und nur bei Bedarf: Geburtsdatum, Zahlungsdetails, interne Notizen zu Vorlieben.
- Nie im Standardticket: Gesundheitsdaten, politische Einstellungen oder andere besondere Kategorien, außer der Kontext erfordert es zwingend.
Als Orientierung gilt: Support-Tickets ohne aktiven Vorgang sollten nach zwei bis drei Jahren anonymisiert oder gelöscht werden, sofern keine gesetzliche Aufbewahrungspflicht (etwa steuerrechtlich) entgegensteht. Halten Sie die gewählte Frist schriftlich im Löschkonzept fest, denn die Nachweispflicht liegt bei Ihnen, nicht bei der Aufsichtsbehörde.
Auftragsverarbeitung und Vendor-Management: Die AVV-Checkliste
Jeder externe Helpdesk-Anbieter, jedes Chat-Tool und jede Callcenter-Software, die Kundendaten verarbeitet, braucht einen Auftragsverarbeitungsvertrag nach Artikel 28. Die DSGVO verlangt, dass der Auftragsverarbeiter ausreichende Garantien bietet und vertraglich gebunden wird, mit klar definierten Mindestinhalten. Prüfen Sie bei jedem Vendor:
- Sind Zweck, Dauer und Umfang der Verarbeitung eindeutig benannt?
- Sind alle Subunterauftragsverarbeiter gelistet und wird eine Änderung angezeigt?
- Gibt es klare Löschregeln nach Vertragsende, auch für Backups?
- Wo liegt das Hosting, und werden Kundendaten für KI-Training genutzt?
Bei Datenübermittlungen außerhalb der EU brauchen Sie zusätzlich eine gültige Übertragungsgrundlage, etwa Standardvertragsklauseln, einen Angemessenheitsbeschluss oder ergänzende technische Maßnahmen wie Verschlüsselung. Ein sauberes AVV und begrenzte Datenflüsse reduzieren Risiken oft schneller als teure Zusatzsoftware.
Technische und organisatorische Maßnahmen im Supportalltag
Zugriffsschutz entscheidet im Ernstfall über das Ausmaß eines Vorfalls. Diese Maßnahmen lassen sich ohne großes Budget umsetzen:
- Least-Privilege-Prinzip: Support-Mitarbeiter sehen nur die Daten, die ihre Rolle erfordert.
- Zwei-Faktor-Authentifizierung für alle Systeme mit Kundendaten.
- Verschlüsselung von Daten in Ruhe und bei der Übertragung, plus lückenlose Logging-Funktion.
- Regelmäßige Zugriffsprüfungen, mindestens vierteljährlich.
- Feste Offboarding-Checkliste: Zugänge werden am letzten Arbeitstag entzogen, nicht erst Wochen später.
Bei Datenpannen gilt eine Meldepflicht innerhalb von 72 Stunden an die Aufsichtsbehörde, sofern ein Risiko für Betroffene besteht.
Profi-Tipp: Simulieren Sie einen fiktiven Vorfall einmal im Jahr mit dem Support-Team. Die meisten Meldeketten scheitern nicht an der Technik, sondern daran, dass niemand weiß, wen er zuerst anrufen soll.
KI im Support: Wo Chatbots und Agent-Assist Grenzen brauchen
Nicht jeder KI-Einsatz im Kundenservice trägt das gleiche Risiko. Ein FAQ-Bot, der öffentliche Informationen wiedergibt, ist unkritisch. Eine Beschwerde-Triage, die über Vertragsstatus oder Rückerstattungen entscheidet, braucht deutlich engere Kontrollen. Ordnen Sie Ihre Anwendungsfälle entsprechend ein:
- Niedriges Risiko: Öffnungszeiten, Produktinformationen, Statusabfragen ohne Personenbezug.
- Mittleres Risiko: Zusammenfassung von Gesprächen, Vorschläge für Agenten, sofern ein Mensch die Antwort prüft.
- Hohes Risiko: automatisierte Entscheidungen über Ansprüche, Kündigungen oder rechtliche Fragen. Hier braucht es zwingend menschliche Übernahme.
Kunden müssen erkennen können, dass sie mit einem Bot sprechen, und einen klaren Weg zum menschlichen Ansprechpartner haben. Vertraglich sollten Sie mit jedem KI-Anbieter Trainingsnutzung und Hosting ausschließen oder begrenzen, sofern Ihre Kundendaten involviert sind.
Umsetzung in drei Phasen: Wer macht was bis wann
- Phase 1 (Monat 1): Assessment und Quick-Wins, angesiedelt bei DSB und IT: Hosting-Check, erste AVV-Lücken schließen.
- Phase 2 (Monat 2 bis 3): Verträge finalisieren, SAR-Prozess und Löschkonzept einführen, Service Operations übernimmt die Schulung der Teams.
- Phase 3 (laufend): Monitoring per Audit-Score, SAR-Durchlaufzeit und Löschquote als feste Kennzahlen im Reporting.
Markus und aLIVE Support: Praxisnahe Einordnung
Diese Einschätzungen stützen sich auf öffentlich zugängliche Leitlinien zu DSGVO und vergleichbaren Regelwerken wie der CCPA. aLIVE Support unterstützt Unternehmen bei Datensicherheit im Kundensupport direkt in der Praxis, mit zertifizierten Prozessen nach ISO 27001. Konkrete Fallstudien folgen in weiteren Beiträgen.
Was Führungskräfte jetzt wirklich priorisieren sollten
Viele Unternehmen stürzen sich zuerst auf neue Tools, statt die eigenen Prozesse zu stabilisieren. Das ist die falsche Reihenfolge. Ein exzellentes CRM mit lückenhaftem AVV bringt keine Sicherheit, ein einfaches Ticketsystem mit klaren Zuständigkeiten schon eher. Verankern Sie messbare Verantwortlichkeiten, etwa wer eine SAR-Anfrage innerhalb welcher Frist abschließt, statt allgemeine Absichtserklärungen zu formulieren. Und prüfen Sie Ihre Vendoren regelmäßig, nicht nur beim Vertragsabschluss. Compliance ist kein Projekt mit Enddatum, sondern eine wiederkehrende Aufgabe, die genauso ins Kalenderjahr gehört wie die Budgetplanung.
— Markus
So unterstützt aLIVE Support DSGVO-konforme Serviceprozesse
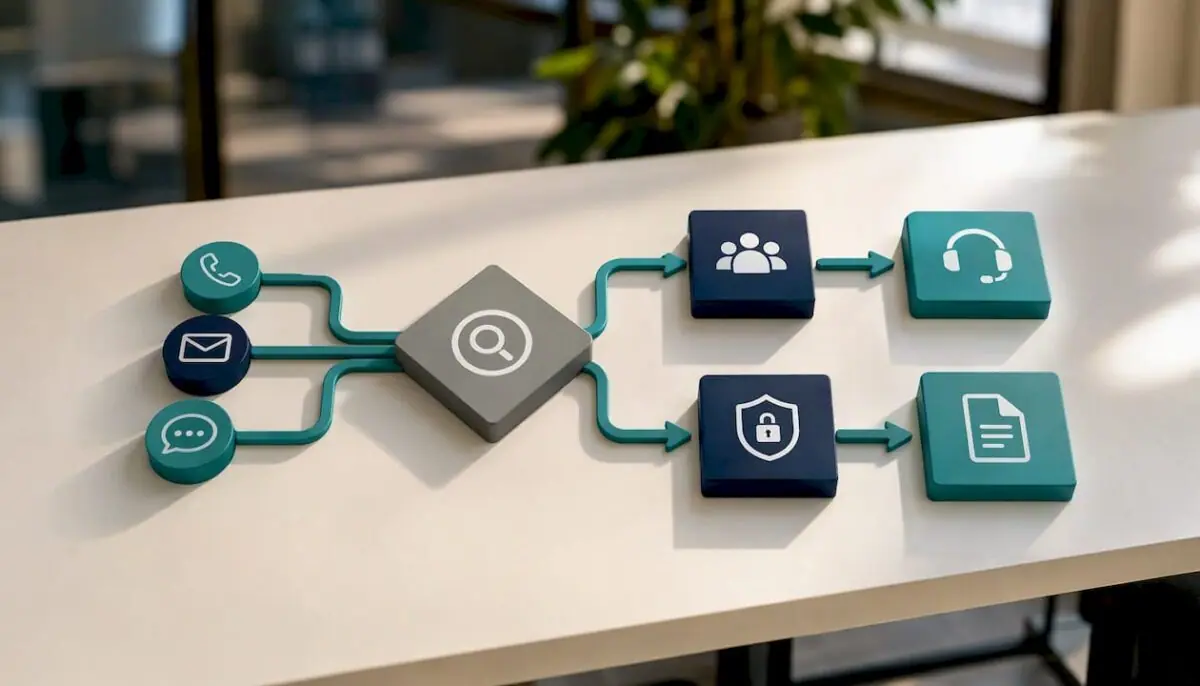
Wer Kundenservice ganz oder teilweise auslagert, überträgt auch einen Teil des Datenschutzrisikos an den Dienstleister, und genau hier setzt aLIVE Support an. Statt jeden Kanal einzeln abzusichern, bündelt aLIVE Support Telefon, E-Mail, Live-Chat und Social-Messaging-Kanäle wie WhatsApp und Facebook in einem Omnichannel-Ansatz, der von Anfang an mit dokumentierten Prozessen und AVV-fähigen Strukturen arbeitet.
Die Zusammenarbeit mit Dienstleistern läuft oft nach zertifizierten Prozessen mit rollenbasierten Zugriffsrechten und Audit-Funktionen, die sich in Support-Tools integrieren lassen. Wer prüfen möchte, wie eigene Compliance-Risiken im Kundenservice aussehen, kann über die Website ein Erstgespräch anfragen und sich die Datenschutzerklärung von aLIVE Support ansehen. Der nächste Schritt ist unkompliziert: ein kurzes Audit-Gespräch anfordern und die eigenen Support-Prozesse gemeinsam durchgehen.
Quellen
Die EU-Kommission liefert den verbindlichen Gesetzestext samt Meldepflichten. Die Verfahrensanweisung zu Betroffenenanfragen konkretisiert Fristen. Forrester ordnet Compliance-Schwerpunkte im Kundenservice ein, TeamsWork beschreibt CRM-Anforderungen im Detail.
- Data protection under GDPR — Your Europe (EU-Kommission)
- Dealing with requests from individuals — European Commission
FAQ
Gilt die DSGVO auch für Kunden in den USA?
Die DSGVO greift, sobald ein Unternehmen personenbezogene Daten von Personen in der EU verarbeitet, unabhängig vom eigenen Standort. Ein US-Unternehmen mit EU-Kundschaft im Support unterliegt also den gleichen Pflichten wie ein EU-Unternehmen.
Ist DSGVO-Compliance für US-Unternehmen verpflichtend?
Ja, sofern das Unternehmen EU-Bürger bedient oder deren Verhalten beobachtet. Viele nordamerikanische Firmen unterschätzen diese extraterritoriale Reichweite, was im Kundenservice besonders riskant ist, weil dort täglich personenbezogene Daten anfallen.
Was sind die zentralen DSGVO-Anforderungen im Kundenservice?
Dazu zählen eine dokumentierte Rechtsgrundlage je Verarbeitung, Datenminimierung, klare Aufbewahrungsfristen, Auftragsverarbeitungsverträge mit allen Dienstleistern, technische Schutzmaßnahmen wie Verschlüsselung und Zugriffskontrollen sowie ein funktionierender Prozess für Betroffenenrechte.
Was bedeutet DSGVO-Compliance konkret für Support-Teams?
Es bedeutet, dass jede Datenerhebung im Ticket, Chat oder Anruf einen klaren Zweck und eine passende Rechtsgrundlage hat, dass Anfragen von Kunden innerhalb eines Monats beantwortet werden und dass jeder eingebundene Anbieter, ob CRM oder Chat-Tool, vertraglich abgesichert ist. Anbieter wie aLIVE Support richten ihre Prozesse gezielt an diesen Anforderungen aus.
Empfehlungen
Wir betreiben Kundenservice für Unternehmen aus regulierten Branchen – von Magdeburg, Quedlinburg, Sibiu und Arad aus. Hier teilen wir, was wir im Tagesgeschäft lernen.
Verwandte Artikel.