65–70 % Überschneidung: ISO 27001 oder SOC 2 zuerst wählen?
Praxisnahe Hilfe bei der Wahl zwischen SOC 2 und ISO 27001: realistische Zeit und Kosten, 65–70 % Überschneidung und ein konkretes Fallbeispiel von Alive.
ISO 27001 ist ein organisationsweites ISMS-Zertifikat, SOC 2 ist ein CPA-geprüfter Prüfbericht für einzelne Systeme. Wer international tätig ist oder regulatorische Vorgaben erfüllen muss, greift meist zu ISO 27001. Wer US-amerikanische Enterprise-Kunden überzeugen will, kommt an SOC 2 kaum vorbei. Beide lassen sich kombinieren, und der zweite Standard baut auf vorhandenen Nachweisen auf.
Kurz gesagt:
- Unternehmen mit US-Fokus sollten zunächst einen SOC-2-Typ-II-Report anstreben, da dieser von US-Kunden und in der Praxis oft erwartet wird.
- Für international tätige Organisationen und regulierte Branchen ist die Implementierung von ISO 27001 sinnvoller, weil es global anerkannt ist und umfassender wirkt.
- Bestehende Dokumentationen und Kontrollen aus einem Standard lassen sich oft weitgehend beim nächsten Standard wiederverwenden, wodurch Aufwand und Dauer reduziert werden.
- Die Umsetzung dauert in der Regel mehrere Monate bis über ein Jahr und verursacht Einstiegskosten im niedrigen fünfstelligen Bereich, abhängig von vorhandener Infrastruktur.
- Viele Unternehmen profitieren von einer Kombination beider Frameworks, wobei der Einstieg je nach Kundenmarkt, Regulierung und Zeitdruck variiert.
ISO 27001 vs. SOC 2: Was ISO 27001 eigentlich ist
ISO 27001 ist der internationale Standard für ein Informationssicherheits-Managementsystem, kurz ISMS. Er beschreibt kein einzelnes Produkt und keine einzelne Anwendung, sondern ein System aus Richtlinien, Rollen, Risikobewertungen und Kontrollen, das die gesamte Organisation umfasst. Genau das unterscheidet ihn schon in der Grundidee von SOC 2: Hier geht es um Governance auf Unternehmensebene, nicht um einen einzelnen Service.
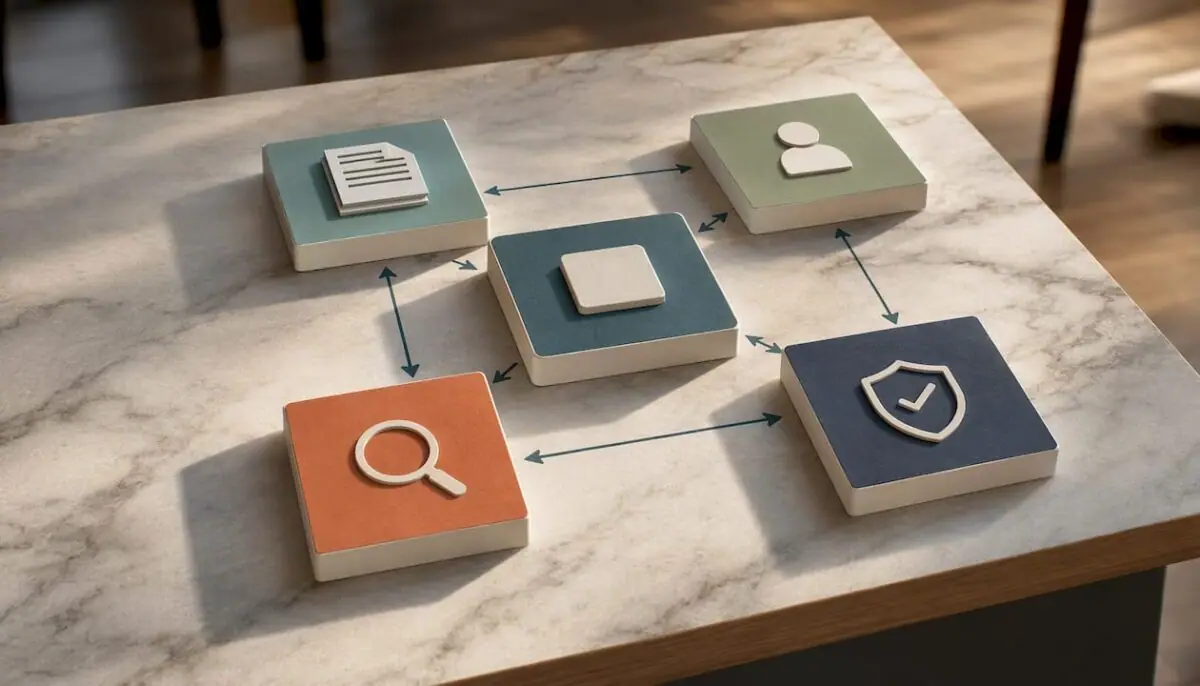
Der Standard gliedert sich in die Clauses 4 bis 10, die den Aufbau, Betrieb und die kontinuierliche Verbesserung des ISMS regeln, von der Kontextanalyse bis zur Managementbewertung. Ergänzt wird das Ganze durch Annex A, einen Pool an Kontrollen, aus dem Unternehmen die für sie relevanten auswählen. Welche Kontrollen tatsächlich angewendet werden und welche mit Begründung ausgeschlossen sind, hält die sogenannte Statement of Applicability fest, ein zentrales Dokument, das jeder Auditor als erstes verlangt.
Der Weg zum Zertifikat folgt in der Praxis immer demselben Muster:
- Gap-Analyse: Abgleich des aktuellen Zustands mit den Anforderungen
- Implementierung: Richtlinien, Prozesse und technische Kontrollen einführen
- Internes Audit und Managementbewertung
- Zertifizierungsaudit durch eine akkreditierte Zertifizierungsstelle in zwei Stufen
Profi-Tipp: Legen Sie den Scope des ISMS von Anfang an so eng wie möglich, aber nicht enger als der Bedarf Ihrer Kunden. Ein zu weiter Geltungsbereich verlängert jedes Folgeaudit unnötig.
Das Zertifikat gilt danach drei Jahre, mit jährlichen Überwachungsaudits dazwischen. In Ausschreibungen von Behörden, im Gesundheitswesen oder bei internationalen Konzernen taucht ISO 27001 regelmäßig als Muss-Kriterium auf, weil es sich um eine anerkannte, prüfbare Norm handelt, die über Landesgrenzen hinweg dieselbe Bedeutung hat.
Was SOC 2 ist und wie der Prüfungsablauf funktioniert
SOC 2 ist kein Zertifikat, sondern ein Prüfbericht. Erstellt wird er von einer lizenzierten CPA-Firma, die die Kontrollen einer Organisation gegen die Trust Services Criteria der AICPA prüft. Fünf Kriterien stehen zur Auswahl, doch nur eines ist verpflichtend:
- Security (Sicherheit): obligatorisch für jeden SOC-2-Report
- Availability (Verfügbarkeit): relevant für Systeme mit Uptime-Zusagen
- Processing Integrity (Verarbeitungsintegrität): wichtig bei Transaktionsverarbeitung
- Confidentiality (Vertraulichkeit): oft bei vertraglich geschützten Daten gewählt
- Privacy (Datenschutz): relevant, wenn personenbezogene Daten im Fokus stehen
Bei der Frage Typ I gegen Typ II geht es um die Prüftiefe. Ein Typ-I-Report bewertet, ob Kontrollen an einem bestimmten Stichtag angemessen gestaltet sind, quasi eine Momentaufnahme. Ein Typ-II-Report prüft zusätzlich, ob diese Kontrollen über einen Beobachtungszeitraum von meist drei bis zwölf Monaten auch tatsächlich funktioniert haben. Für Einkäufer zählt fast ausschließlich Typ II, weil er belegt, dass Prozesse im Alltag greifen und nicht nur auf Papier existieren.
Profi-Tipp: Starten Sie, falls möglich, mit einem kurzen Beobachtungsfenster von drei Monaten für den ersten SOC-2-Typ-II-Report. Das verschafft frühzeitig ein belastbares Dokument für den Vertrieb, während längere Zyklen später folgen können.
Der fertige Report wird üblicherweise unter einer Vertraulichkeitsvereinbarung an Kunden oder potenzielle Kunden weitergegeben, nicht öffentlich veröffentlicht wie ein Zertifikat. Vor allem SaaS-Unternehmen mit US-amerikanischen Enterprise-Kunden werden im Einkaufsprozess fast automatisch nach einem aktuellen SOC-2-Typ-II-Report gefragt.
ISO 27001 und SOC 2: Wo beide Standards sich überlappen
Beide Frameworks verfolgen dieselben Grundziele: Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Diese Nähe ist kein Zufall, sondern der Grund, warum sich viele Unternehmen für beide Nachweise gleichzeitig entscheiden.
In der praktischen Umsetzung verlangen beide Standards eine saubere Dokumentation. Richtlinien müssen schriftlich existieren, Prozesse müssen nachvollziehbar sein, und für jede Behauptung braucht es Belege, die ein Prüfer nachvollziehen kann. Wer für ISO 27001 bereits ein Rollen- und Rechtekonzept dokumentiert hat, liefert damit fast automatisch auch Evidenz für die entsprechenden SOC-2-Kontrollen.
Konkrete Kontrollbereiche, die in praktisch jedem SOC-2-Report und in Annex A gleichermaßen auftauchen, sind unter anderem:
- Zugriffsverwaltung und Berechtigungskonzepte
- Vorfallmanagement und Incident-Response-Prozesse
- Change-Management bei Systemen und Anwendungen
- Verschlüsselung von Daten bei Übertragung und Speicherung
- Regelmäßige Risikobewertungen und Awareness-Schulungen
Diese Überschneidung bedeutet für die Praxis: Wer eines der beiden Frameworks bereits umgesetzt hat, startet beim zweiten nicht bei null. Die Dokumentation, die Kontrollarchitektur und die Nachweisführung lassen sich weitgehend wiederverwenden, nur Prüflogik und Detaillierungsgrad unterscheiden sich.
Unterschiede im Detail: Scope, Output, Prüfinstanz und Kosten
Die Gemeinsamkeiten täuschen leicht darüber hinweg, wie unterschiedlich beide Standards in der Praxis wirken. Sieben Punkte machen den Unterschied im Alltag greifbar.
- Geltungsbereich: ISO 27001 zertifiziert das ISMS der gesamten Organisation, inklusive Standorte, Abteilungen und übergreifender Prozesse. SOC 2 bezieht sich auf ein konkretes System oder einen Service, oft nur die Produktionsumgebung einer bestimmten Anwendung. Ein SOC-2-Audit lässt sich dadurch enger fassen, ein ISO-Audit verlangt Blick auf das ganze Unternehmen.
- Ergebnis: ISO 27001 liefert ein öffentlich kommunizierbares Zertifikat, das man auf der Website zeigen kann. SOC 2 liefert einen detaillierten, meist vertraulichen Prüfbericht, der unter NDA an Kunden geht. Vertrieblich bedeutet das: ISO wirkt als Gütesiegel nach außen, SOC 2 überzeugt im direkten Verkaufsgespräch mit Details.
- Prüfinstanz: ISO 27001 wird von einer akkreditierten Zertifizierungsstelle geprüft, SOC 2 ausschließlich von lizenzierten CPA-Firmen. Für Einkäufer in den USA hat eine CPA-Prüfung oft eine vertrautere rechtliche Verbindlichkeit.
- Flexibilität: Bei ISO 27001 wählen Sie über die Statement of Applicability, welche Annex-A-Kontrollen für Sie relevant sind. Bei SOC 2 wählen Sie, welche der fünf Trust Services Criteria neben Security geprüft werden.
- Marktrelevanz: SOC 2 ist stark US-zentriert und dominiert dort im SaaS-Einkauf. ISO 27001 ist global anerkannt und wird häufiger in Europa, Asien und bei regulierten Branchen verlangt.
- Dauer: Eine ISO-27001-Implementierung dauert üblicherweise sechs bis achtzehn Monate bis zum Zertifikat. Ein SOC-2-Typ-II-Report braucht einen Beobachtungszeitraum von drei bis zwölf Monaten, zusätzlich zur Vorbereitungszeit.
- Kosten: ISO 27001 verursacht durch Zertifizierungsstelle, Beratung und interne Ressourcen tendenziell höhere Einmalkosten, dafür mit planbaren jährlichen Überwachungsaudits. SOC 2 ist meist günstiger im ersten Anlauf, wiederholt sich aber jährlich als vollständiger Prüfzyklus, was auf Dauer zum laufenden Betriebskostenposten wird statt zu einer einmaligen Investition.
Wann sollten Sie ISO 27001 wählen, wann SOC 2?
Die Entscheidung hängt selten von persönlicher Vorliebe ab, sondern von vier klaren Kriterien: Kundenbasis, Regulierung, Zielmarkt und Zeitdruck.
Fragen Sie sich zuerst, wer Ihre Verträge tatsächlich unterschreibt. Verkaufen Sie überwiegend an US-amerikanische Softwarekäufer, landen Sie fast immer bei SOC 2, weil deren Einkaufsprozesse den Report explizit verlangen. Zielen Sie auf europäische Konzerne, Behörden oder regulierte Branchen wie Finanzdienstleistung oder Gesundheitswesen, punktet ISO 27001 durch seine internationale Anerkennung.
Als grobe Matrix lässt sich das so zusammenfassen:
- SaaS-Unternehmen mit US-Enterprise-Fokus: SOC 2 Typ II zuerst
- Globales B2B-Geschäft oder EU-Regulierung: ISO 27001 zuerst
- Gemischte Märkte mit beiden Kundengruppen: beide Frameworks parallel oder sequenziell aufbauen
- Schneller Vertriebsnachweis unter Zeitdruck: SOC 2 Typ I als Zwischenschritt
Profi-Tipp: Benennen Sie früh einen Compliance-Owner und einen Evidence-Owner. Ohne klare interne Zuständigkeit für Nachweise und IT-Betrieb verzögert sich jedes Audit, unabhängig vom gewählten Framework.
Wer unter Zeitdruck steht, aber langfristig beide Nachweise braucht, beginnt oft mit einem eng gefassten SOC-2-Typ-I-Report für den kurzfristigen Vertriebserfolg und plant parallel den Aufbau eines vollständigen ISMS für die nächsten zwölf bis achtzehn Monate.
Wie lange dauert die Umsetzung und was kostet sie realistisch?
Beide Wege folgen erkennbaren Phasen, auch wenn sich Details je nach Unternehmensgröße verschieben.
- Vorbereitung (vier bis acht Wochen): Gap-Analyse, Scope-Definition, Rollenverteilung.
- Implementierung (drei bis neun Monate): Richtlinien schreiben, technische Kontrollen einführen, Mitarbeiter schulen.
- Beobachtung oder internes Audit: Bei SOC 2 Typ II läuft hier der Beobachtungszeitraum von drei bis zwölf Monaten, bei ISO 27001 das interne Audit vor dem Zertifizierungsaudit.
- Externe Prüfung: CPA-Prüfung bei SOC 2, zweistufiges Audit durch die Zertifizierungsstelle bei ISO 27001.
- Wiederholung: Jährlicher SOC-2-Zyklus versus jährliche Überwachungsaudits bei dreijähriger ISO-Zertifikatsgültigkeit.
Der Initialaufwand variiert stark mit Unternehmensgröße und vorhandener Dokumentation, liegt aber in beiden Fällen oft im mittleren fünfstelligen Bereich, wenn man interne Arbeitszeit und externe Prüfungskosten zusammenrechnet. Wer bereits ein funktionierendes ISMS betreibt, senkt den Aufwand für den ersten SOC-2-Report erheblich, weil Richtlinien, Risikoregister und Zugriffskonzepte bereits vorliegen. Ein strukturiertes Evidence-Management, in dem Nachweise laufend statt kurz vor dem Audit gesammelt werden, spart in der Praxis die meiste Zeit im gesamten Prozess.
Wie viel Überschneidung gibt es zwischen SOC 2 und Annex A?
Ein gut geführtes SOC-2-Programm deckt laut Praxisanalysen typischerweise etwa 65 bis 70 Prozent der Anforderungen aus ISO 27001 Annex A bereits ab. Diese Größenordnung erklärt, warum so viele Unternehmen beide Standards nacheinander statt komplett getrennt aufbauen.
Für ein eigenes Mapping empfiehlt sich folgendes Vorgehen:
- Exportieren Sie Ihre vollständige Kontrollliste aus dem bestehenden Framework
- Gleichen Sie die Statement of Applicability Punkt für Punkt gegen die Trust Services Criteria ab, wofür sich die von der AICPA bereitgestellte Mapping-Tabelle eignet
- Dokumentieren Sie verbleibende Lücken explizit, statt sie zu überspringen
Häufig fehlen dabei organisatorische Kontrollen wie formelle Managementbewertungen, Lieferantenmanagement oder bestimmte Aspekte der physischen Sicherheit, die in Annex A detaillierter verlangt werden als in den Trust Services Criteria. Wer diese Lücken früh identifiziert, beschleunigt das zweite Audit deutlich, weil der Prüfer nicht bei null anfängt, sondern bereits dokumentierte Nachweise prüft.
Kann man ISO 27001 und SOC 2 kombinieren?
Ja, und in der Praxis ist die Kombination eher die Regel als die Ausnahme bei wachsenden B2B-Unternehmen. Die Reihenfolge entscheidet allerdings, wie schnell welcher Nutzen entsteht.
- ISO zuerst: erleichtert den Aufbau einer durchgängigen Governance-Struktur, von der SOC 2 später automatisch profitiert
- SOC 2 zuerst: liefert schneller einen vertrieblich verwertbaren Nachweis, besonders wichtig bei laufenden US-Verkaufsgesprächen
- Aufwandsersparnis: Wer bereits ein ISMS betreibt, reduziert den Aufwand für den zweiten Prüfzyklus erheblich, weil ein Großteil der Dokumentation wiederverwendbar ist
- Empfehlung nach Profil: Junge SaaS-Unternehmen mit US-Fokus starten meist mit SOC 2, reifere Organisationen mit internationalem Anspruch starten meist mit ISO 27001
Für Unternehmen mit gemischtem Kundenstamm lohnt sich selten die Frage „entweder oder“, sondern eher „in welcher Reihenfolge“. Ein bereits etabliertes Managementsystem macht das zweite Framework zu einer Erweiterung bestehender Prozesse statt zu einem separaten Projekt.
Praxisblick: Wie ein B2B-Support-Anbieter Compliance organisiert
Wie Compliance im Tagesbetrieb aussieht, zeigt sich am besten an einem Unternehmen, das täglich mit sensiblen Kundendaten arbeitet. Alive betreut als Anbieter für ausgelagerten Kundensupport Unternehmen über Telefon, E-Mail, Live-Chat und Social-Messaging-Kanäle wie WhatsApp und Facebook, und arbeitet dabei nach zertifizierten Prozessen gemäß ISO 9001, ISO 27001 und ISO 14001.
In der Praxis heißt das konkret:
- Zugriffsrechte für Support-Mitarbeiter werden kanalübergreifend nach dem Prinzip minimaler Berechtigung vergeben
- Interaktionen und Metriken werden systematisch erfasst, was gleichzeitig als Evidenz für spätere Audits dient
- Die Integration mehrerer Kommunikationskanäle in ein gemeinsames System schafft eine durchgängige Nachvollziehbarkeit von Kundenanfragen
Ein Managementsystem lebt nicht vom Zertifikat an der Wand, sondern von den täglichen Nachweisen, die es fast nebenbei produziert. Wer Metriken und Interaktionen ohnehin systematisch erfasst, sammelt damit bereits einen Großteil der Evidenz, die ein Auditor später verlangt.
Wer selbst tiefer in die Frage einsteigen möchte, wie Datensicherheit und Compliance im Kundensupport organisatorisch zusammenspielen, findet dazu weiterführende Einblicke im Beitrag zu Datensicherheit im Kundensupport sowie zur laufenden Qualitätsmessung durch Kunden-Support-Audits.
Meine Einschätzung: Warum die Framework-Frage oft falsch gestellt wird
Die häufigste Fehleinschätzung in dieser Debatte ist, ISO 27001 und SOC 2 als konkurrierende Optionen zu behandeln, zwischen denen man sich final entscheiden müsse. Das ist selten die richtige Frage. Die eigentlich entscheidende Frage lautet: Welcher Nachweis öffnet zuerst die Tür, die gerade zu ist?
Wer heute vor allem an US-Enterprise-Kunden verkauft, verschwendet Monate, wenn er zuerst ein komplettes ISMS aufbaut, bevor der erste SOC-2-Report überhaupt existiert. Wer regulatorisch getrieben in mehreren Ländern operiert, verkauft sich selbst kurz, wenn er auf einen SOC-2-Report setzt, den europäische Einkäufer oft gar nicht kennen.
Was ich für unterschätzt halte: die Coverage von 65 bis 70 Prozent zwischen beiden Standards. Viele Unternehmen planen den zweiten Nachweis als eigenständiges Großprojekt, statt ihn von Anfang an als Erweiterung des ersten zu denken. Wer das Mapping früh macht, spart sich Monate.
— Markus
Quellen
- ISO/IEC 27001 — Information security, cybersecurity and privacy protection
- AICPA — Trust Services Criteria (PDF)
- Safeguard — SOC 2 Type II vs ISO 27001
Empfehlungen
Wir betreiben Kundenservice für Unternehmen aus regulierten Branchen – von Magdeburg, Quedlinburg, Sibiu und Arad aus. Hier teilen wir, was wir im Tagesgeschäft lernen.
Verwandte Artikel.